
La cyber sécurité des produits en Europe
Les produits évoluent, les règlements également
La cyber sécurité est devenue un thème plus important que jamais avec la montée des menaces telles que les logiciels malveillants, les vulnérabilités des firmwares et les attaques sur les dispositifs connectés en tous genres (incl. Internet des objets). Pour protéger leurs utilisateurs, l’Union Européenne a mis en place plusieurs règlements pour renforcer la sécurité de ces derniers, ainsi que leurs services connectés / numériques associés. Ces règles s’appliquent à tous les produits vendus dans l’UE et en Suisse.
Dans cet article, nous allons découvrir trois règlements importants qui concernent différents types de produits : le nouveau règlement sur la cyberrésilience (CRA), l’extension de la directive sur les équipements radio (RED) ainsi que la mise-à-jour du règlement sur les machines (MR). Bien que les relations entre les types de produit et les différents règlements soient globalement illustrées dans le schéma ci-dessous, un questionnaire vous est mis à disposition à la suite de celui-ci pour vous aider à ientifier quel(s) règlement(s) s’applique(nt), potentiellement, à vos produits.
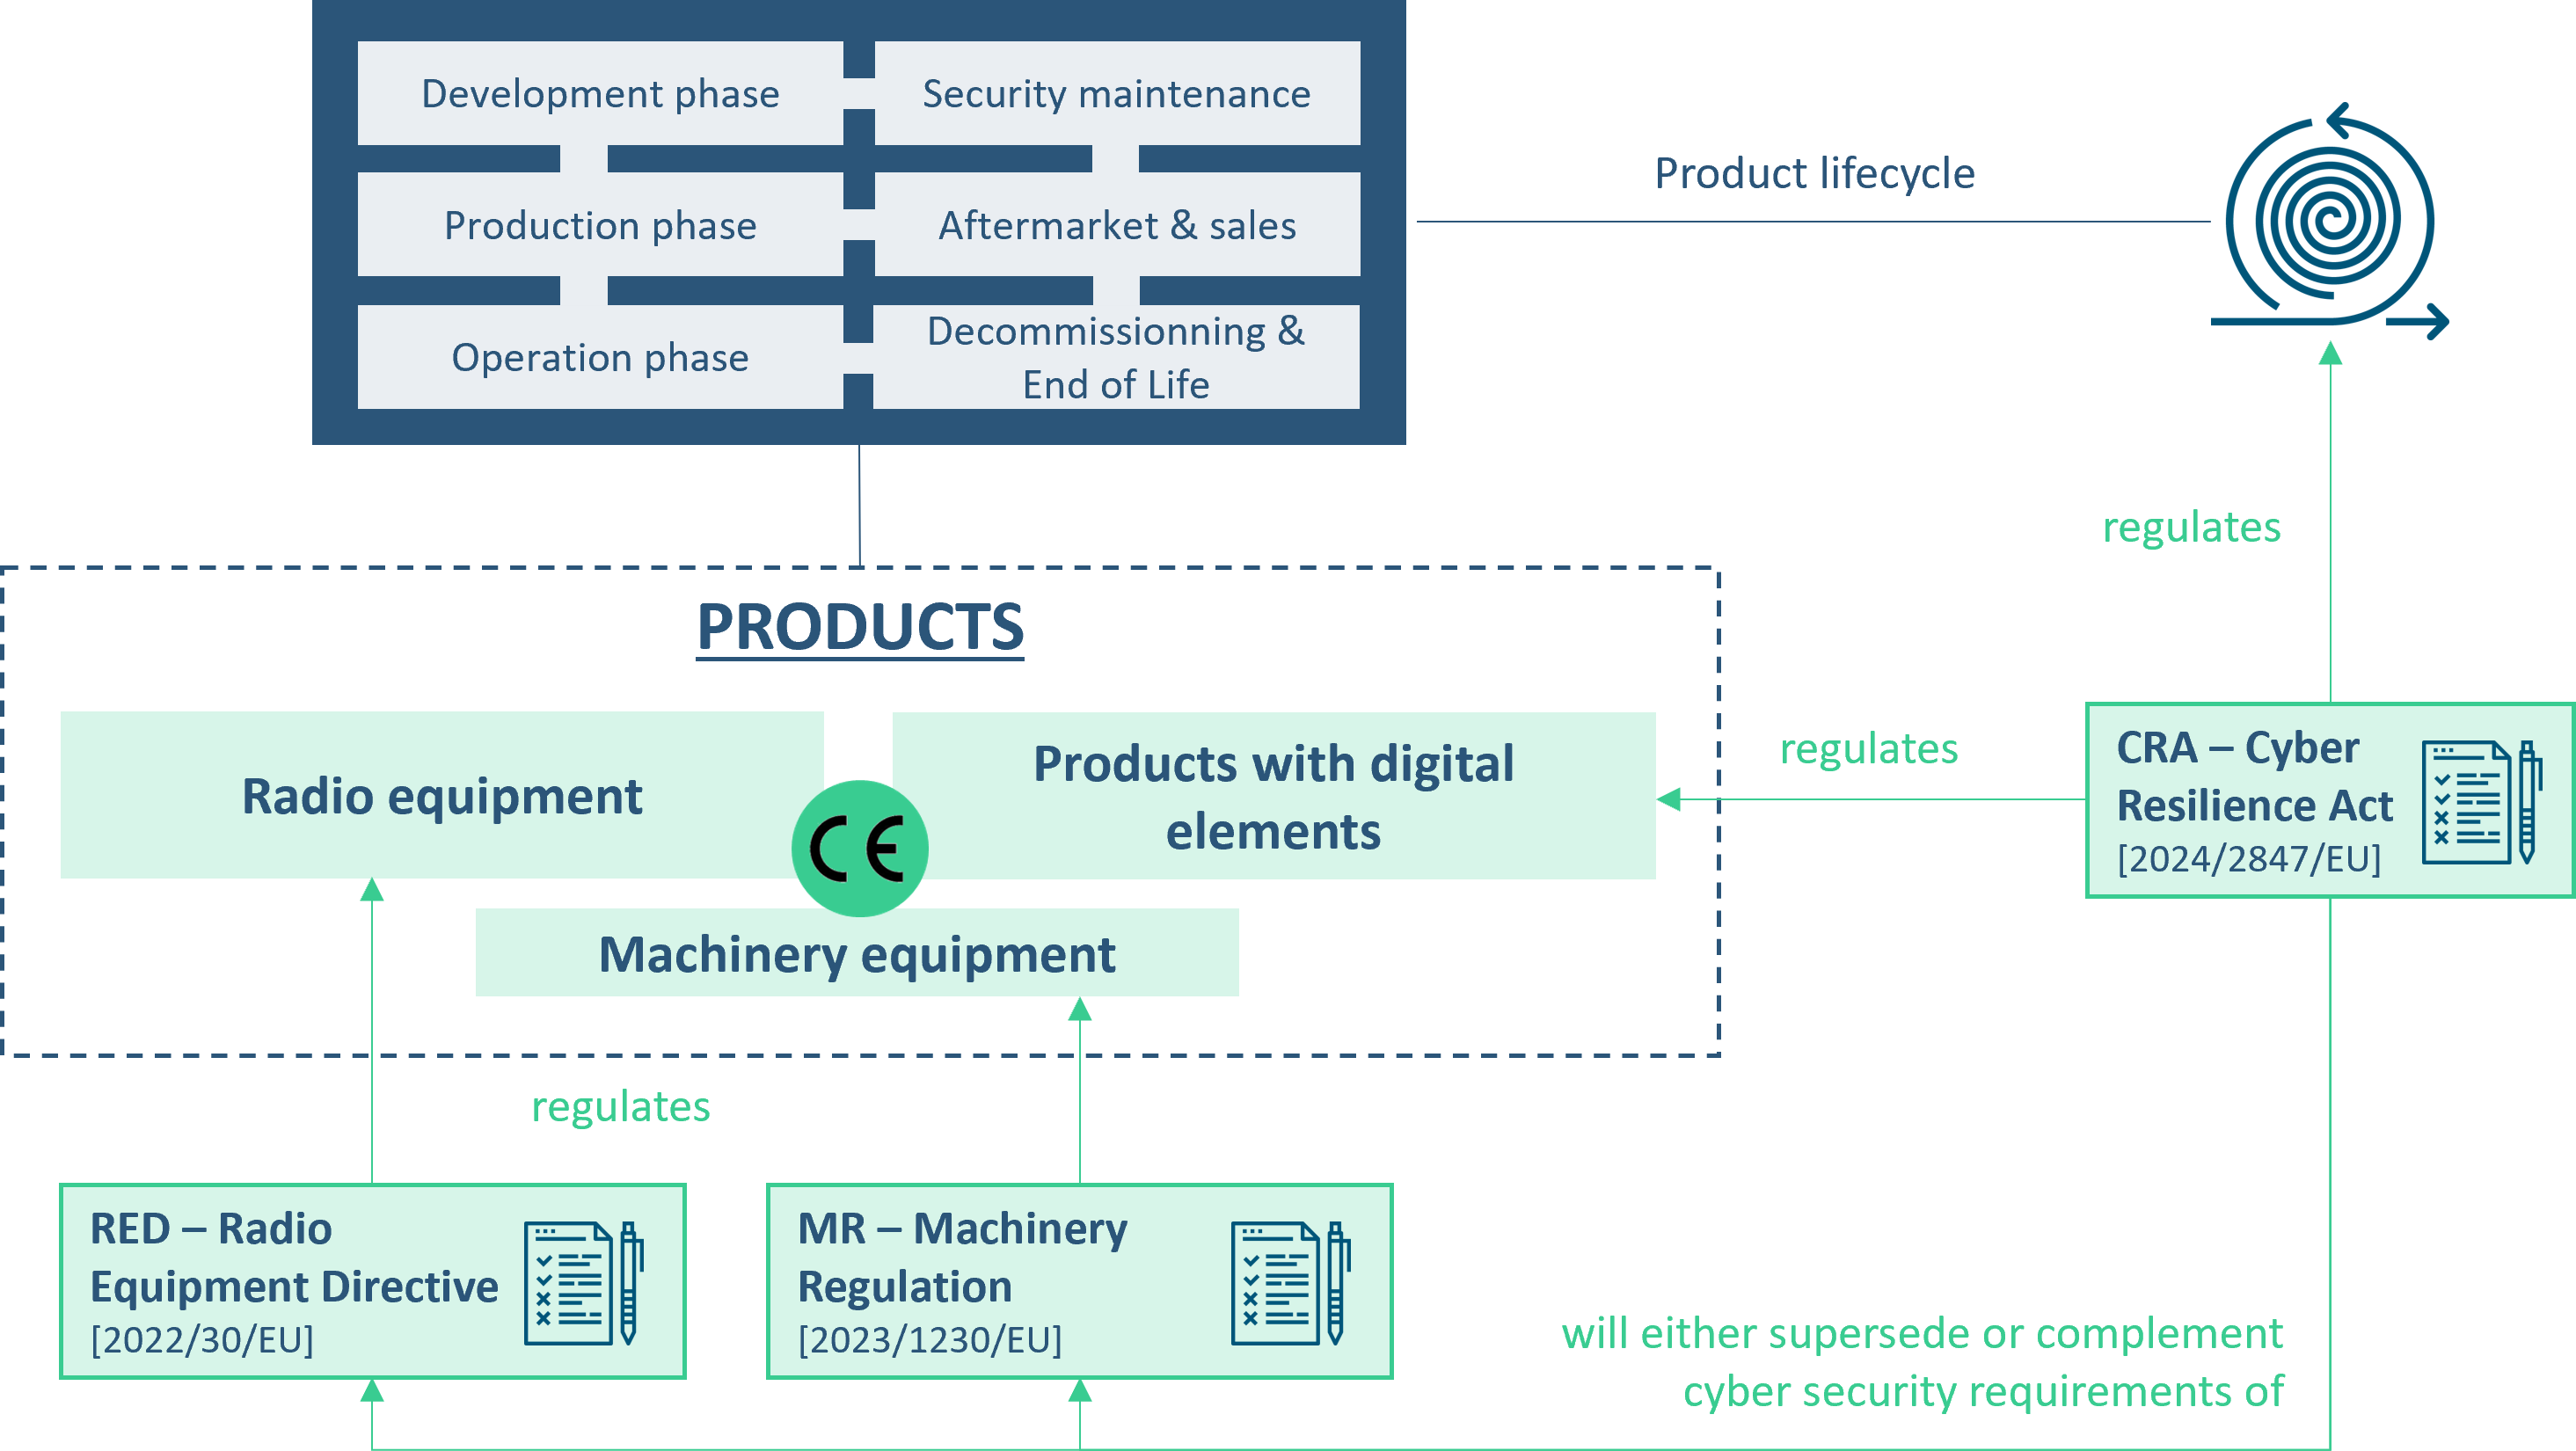
Cyber Sécurité
Cyber Resilience Act – CRA
Cette nouvelle base réglementaire représente le coeur des nouvelles obligations cyber sécurité appliquées aux constructeurs et importateurs de tous produits intégrant des éléments numériques. Ces nouvelles exigences vont partiellement entrer en vigueur dès le 11 septembre 2026 (par ex. surveillance de vulnérabilités, mises-à-jour de sécurité “gratuites”, annonces d’incident), en vue d’une application complète dès le 11 décembre 2027 (par ex. gestion du cycle de vie de cyber sécurité dès le développement, gestion de chaine d’approvisionnement, design de sécurité, tests de sécurité, etc.)
Functional Safety Cyber Sécurité
Radio Equip. Directive – DA
Le “Delegated Act” de la directive RED est un addendum à la réglementation existante régissant les équipements radio. Celui-ci y ajoute des exigences cyber sécurité afin de garantir la minimisation des risques d’effets de bord de ces produits embarquant des interfaces sans fil, vis-à-vis de leurs réseaux respectifs. De plus, des obligations spécifiques aux produits traitant des données personnelles ainsi que financières sont prescrites. Le principal challenge de cette nouvelle base réglementaire est sa date précoce de mise en application: le 1er aout 2025.
Functional Safety Cyber SécuritéAI
Machinery Regulations – MR
Le nouveau règlement sur les machines (UE) 2023/1230, remplaçant la directive 2006/42/CE fixe des exigences obligatoires en matière de santé, de sécurité et de sûreté pour la conception et la construction des machines. Les nouveautés principales se trouvent dans le champ d’application qui couvre désormais les objets connectés et intelligents, ainsi que le cadre des exigences qui s’élargit à l’IA et la cyber sécurité. Bien que ces dernières ne soient que sommairement détaillées et s’appuyeront sur la CRA, sa date d’entrée en vigueur est définie au 20 janvier 2027.
Quelles réglementations s’appliquent à mon produit ?
Afin d’aiguiller votre questionnement quant à l’applicabilité de ces nouvelles réglementations à vos produits, nos équipes ont simplifié cette démarche en créant un formulaire se voulant simple, concis et accessible au plus grand nombre. À la suite de ces quelques questions, vous serez en mesure d’évaluer les éléments-clés faisant ou non de votre produits une cible de ces nouvelles règles et obligations de cyber sécurité.
Note: Un produit “avec des éléments numériques” désigne un produit matériel ou logiciel, ainsi que ses solutions de traitement de données à distance, y compris les composants logiciels ou matériels mis sur le marché séparément.
Questions & réponses
Vente de produit sur le marché Suisse, que faire ?
Avec le renforcement des réglementations en cybersécurité de l’UE, notamment la future loi sur la résilience cybernétique et d’autres directives connexes, il est crucial pour les entreprises suisses de rester informées et conformes afin de pouvoir continuer à exporter leurs produits dans l’UE. De plus la Suisse aligne généralement ses lois sur la cybersécurité avec celles de l’UE pour garantir un environnement numérique cohérent et sécurisé. Par exemple, les récentes mises à jour des réglementations suisses, comme l’ordonnance révisée sur l’approvisionnement en électricité, reflètent cet alignement. De plus, certaines directives européennes sont directement reprises en Suisse, à l’exemple de la Directive sur les équipements radio (RED) qui a été mise à jour pour inclure de nouvelles exigences en matière de cybersécurité et qui est obligatoire à partir du 1er août 2025. Il est dès lors essentiel pour les entreprises de comprendre ces réglementations et de déterminer leur applicabilité pour éviter d’éventuels problèmes de mises sur le marchés.
S’adapter proactivement à ces changements permettra non seulement de garantir la conformité, mais aussi de renforcer les défenses de votre produits contre les menaces numériques, argument qui pourraient aussi devenir important dans le B2B et B2C pour obtenir de nouveaux contats/ventes
Qu'en est-il des produits déjà développés, dont les mises sur le marché sont en cours ?
Les nouvelles réglementations et directives s’appliqueront à partir de leur date d’entrée en vigueur, moment où la conformité deviendra obligatoire. Par conséquent, les produits mis sur le marché avant cette date doivent se conformer aux réglementations actuelles (par exemple, la Directive sur les machines (2006/42/CE)). Cependant, après la date d’entrée en vigueur, tous les produits relevant du champ d’application des nouvelles réglementations devront se conformer à la nouvelle réglementation. Assurez-vous que votre produit répond aux nouvelles exigences si vous prévoyez de continuer de le mettre sur le marché après cette date. Votre parcours de conformité doit commencer dès aujourd’hui pour être prêt à temps.
Devrai-je me conformer à plusieurs réglementations ?
Oui, en fonction de la nature de votre produit et de ses fonctionnalités, vous pourriez devoir vous conformer à plusieurs réglementations. Par exemple, si votre produit inclut des éléments numériques et relève de la réglementation sur les machines, il pourrait également être soumis à la loi sur la résilience cybernétique (CRA) et à la réglementation sur les machines. De plus, si votre produit est utilisé dans des secteurs critiques, il pourrait également devoir se conformer à la directive NIS2.
Étant donné les champs d’application qui se chevauchent de ces réglementations, il est important de mener une évaluation approfondie de la conformité pour déterminer quelles réglementations s’appliquent à votre produit. Assurer la conformité à toutes les réglementations pertinentes vous aidera à éviter des problèmes juridiques et à améliorer la sécurité et la sûreté de votre produit.
Pour une analyse plus approfondie, veuillez contacter nos experts et nous serons heureux de vous aider. Une approche pragmatique vous permettra de réduire les efforts et d’être conforme à toutes les réglementations pertinentes.
Les produits SaaS (Software as a Service) sont-ils exemptés de la CRA?
Oui, les produits seulement SaaS (ex. DropBox, Cloudflare,..) sont généralement exemptés de la loi sur la résilience cybernétique (CRA). Selon la CRA, les produits purement logiciels et fournis en tant que service sans aucun composant physique ne relèvent pas du champ d’application de la réglementation. Cependant, si le produit SaaS implique une quelconque activité commerciale, comme facturer le service, monétiser via des plateformes ou traiter des données personnelles au-delà des objectifs de sécurité, de compatibilité ou d’interopérabilité, il peut encore être soumis à certaines exigences de la CRA.
Pour une analyse plus approfondie, veuillez contacter nos experts et nous serons heureux de vous aider.
CertX pour vous accompagner
CertX, grâce à son écosystème, tire parti de son expertise approfondie en cybersécurité pour soutenir votre parcours de conformité avec les dernières réglementations et directives. Nous offrons un soutien complet dans les domaines suivants :
- Réaliser une analyse des écarts : Évaluer votre situation actuelle par rapport aux nouvelles réglementations pour identifier les domaines nécessitant des améliorations.
- Organiser des formations : Organiser des sessions de sensibilisation et de formation pour les managers et les ingénieurs afin de renforcer leurs connaissances en matière de cybersécurité.
- Fournir un soutien à la certification et/ou marquage CE: Offrir des conseils et un accompagnement pour certifier votre produit selon les nouvelles normes en vigueur.
- Accompagner votre entreprise : Aider votre entreprise à atteindre le niveau de conformité requis en mettant en place les mesures nécessaires.
- Obtenir la certification de produit et/ou marquage CE : Certifier votre produit ou votre organisation pour garantir qu’ils répondent aux nouvelles exigences réglementaires.