
INDUSTRIEMASCHINEN
Industrie 4.0 verändert die Automatisierung. Cobots, KI und vorausschauende Wartung bringen Maschinen näher an Bediener, Wartungspersonal und sogar die Öffentlichkeit – die Zuverlässigkeit der Sicherheitsfunktionen wird entscheidend. Vernetzte Maschinen machen zudem Unternehmensdaten und die Produktion selbst über IoT-Funktionen und Produktionsmanagementsysteme angreifbar.
Ab dem 20. Januar 2027 ersetzt die Maschinenverordnung (EU) 2023/1230 die Maschinenrichtlinie 2006/42/EG. Sie gilt unmittelbar in allen EU-Mitgliedstaaten und bringt neue Anforderungen an sicherheitsbezogene Steuerungen und Software, den Schutz gegen Korrumpierung und Cyberangriffe, autonome mobile Maschinen, die Mensch-Maschine-Interaktion und digitale Betriebsanleitungen. Maschinen, deren Sicherheitsfunktionen auf selbstlernendem maschinellem Lernen beruhen, benötigen immer eine benannte Stelle. CertX bereitet Ihre Produkte und Ihre technische Dokumentation auf den Übergang vor.
Sie entwickeln, importieren oder vertreiben einen Roboter unter eigener Marke? Auf unserer Seite Robotik & Humanoide erfahren Sie unter anderem, wann Sie zum Hersteller werden.
Wir zertifizieren Sicherheitsbauteile und Maschinensteuerungen und prüfen Ihre industriellen Netzwerke und Cybersicherheitsprozesse, um Bedrohungen vor den Angreifern zu erkennen.
Benannte Stelle NB 2948: EG-Baumusterprüfung
CertX ist Benannte Stelle NB 2948, eingetragen im NANDO-Register der EU, für die EG-Baumusterprüfung (Anhang IX) von zwei Kategorien aus Anhang IV der Maschinenrichtlinie 2006/42/EG:
- 19. Schutzeinrichtungen zur Personendetektion
- 21. Logikeinheiten für Sicherheitsfunktionen
Typische Produkte sind Sicherheitslaserscanner, Lichtgitter und andere Personenerkennungssysteme, Sicherheitsrelais, Sicherheitssteuerungen (SPS) sowie die Sicherheitssteuerungen von Maschinen, Roboterzellen und Robotern. In der Maschinenverordnung (EU) 2023/1230 stehen beide Kategorien in Anhang I, Teil B: Wendet Ihr Produkt die harmonisierten Normen nicht vollständig an, muss eine benannte Stelle beteiligt werden.
Wir prüfen Ihre Risikobeurteilung nach EN ISO 12100 und bewerten sicherheitsbezogene Steuerungen nach harmonisierten Normen wie EN ISO 13849-1, EN IEC 62061, EN IEC 61496 für berührungslos wirkende Schutzeinrichtungen und EN IEC 61800-5-2 für die Sicherheitsfunktionen von Antrieben.

Mit der EG-Baumusterprüfbescheinigung können Sie die EU-Konformitätserklärung ausstellen und die CE-Kennzeichnung anbringen. Mehr über unser Zertifizierungsverfahren.
Über funktionale Sicherheit und Cybersicherheit hinaus ermittelt CertX alle Vorschriften und Normen, die für Ihre Maschine gelten, und prüft Ihre technische Dokumentation vor der Markteinführung.
Produktinspektion & Zertifizierung für funktionale Sicherheit
Unsere Dienstleistungen prüfen die Konformität Ihres Produkts mit Normen der funktionalen Sicherheit, zum Beispiel eines Sicherheitsbauteils, einer Steuerung oder einer in eine Maschine integrierten sicherheitsbezogenen Einrichtung. Sie können Ihren Kunden die Konformität mit IEC 61508, EN IEC 62061, EN ISO 13849 oder anderen Normen nachweisen, ohne Ihr geistiges Eigentum offenzulegen. Unsere detaillierten Feststellungen helfen Ihnen, Ihr Produkt zu verbessern und Produkthaftungsrisiken zu verringern.
CertX bewertet unabhängig die Teile der Norm, die Ihr Projekt benötigt. Siehe auch unsere Dienstleistungen Funktionale Sicherheit & RAMS.

Management der funktionalen Sicherheit:
- Managementsystem
- Politik
- Planung der funktionalen Sicherheit
- Konfigurationsmanagement
- Organisation und Zuständigkeiten
- Lebenszyklus-Planung
- Dokumentation
- Konformitätsplan
- Management von Lieferanten
Hardware:
- Ausfallraten & Diagnostik
- Anteil sicherer Ausfälle (SFF) & Hardware-Fehlertoleranz
- Datenkommunikation
- Wartung
- Maßnahmen zur systematischen Fehlervermeidung
System:
- Gefahren- und Risikoanalyse (Risikodiagramm, Schutzebene,…)
- Überprüfung der gesamten Systemspezifikation & Sicherheitsanforderungen
- Produktidentifikation & Spezifikation
- Bewertung des Missionsprofils
Software:
- Anforderungen an Sicherheitsfunktionen und Sicherheitsintegrität
- Rückverfolgbarkeit von Anforderungen
- Sicherheitsfunktionen und Diagnose
- Testbarkeit und Tests
- Datenkommunikation
- Betriebsbewährtheit (proven in use)
- Unterstützende Tools
- Modul- und Integrationstests
- Analyse der Auswirkungen
- Validierung
Cybersicherheit für industrielle Systeme und OT-Sicherheitsmanagement
Sicherheit wird in der industriellen IT und der Betriebstechnik (OT) zur Priorität, denn die Vernetzung wächst und Angriffe auf Produktionssysteme nehmen zu. Viele Unternehmen kennen die Bedrohungen für ihre OT-Anlagen noch nicht, und ihre Sicherheitsmassnahmen sind selten auf die Betriebstechnik zugeschnitten.
Die Regulierung macht sie nun zur Pflicht. Die Maschinenverordnung verlangt den Schutz von Steuerungen gegen Korrumpierung, der Cyber Resilience Act (EU) 2024/2847 gilt für Maschinen und Komponenten mit digitalen Elementen (Meldepflichten ab 11. September 2026, alle Anforderungen ab 11. Dezember 2027), und NIS2 erfasst wesentliche und wichtige Einrichtungen. Die Normenreihe ISA/IEC 62443 ist Stand der Technik: 62443-2-1 für das Sicherheitsprogramm der Betreiber, 62443-3-3 für Systeme, 62443-4-1 und 62443-4-2 für die Produktentwicklung und Komponenten.

Das CertX Cyber Security Team unterstützt Maschinenbauer, Komponentenhersteller und Betreiber mit:
- Sensibilisierung & Schulung
- Einführungskurse und vertiefende Sessions zu IT/OT-Sicherheitspraktiken, zum Beispiel Bedrohungsanalyse und Risikobeurteilung
- Konformitätsprüfung & Zertifizierung Ihres Managementsystems, Ihrer Prozesse und Produkte nach ISA/IEC 62443, dem Cyber Resilience Act, ISO/IEC 15408 (Common Criteria) oder anderen Referenzdokumenten
Sie wissen nicht, welche dieser Vorschriften für Ihr Produkt gelten? Unser Fragebogen zu CRA, RED und Maschinenverordnung gibt Ihnen eine erste Antwort.
- Technische Bewertung & Tests zur Abwehr von Angriffsversuchen auf Ihre Produkte und/oder Infrastruktur
- Unterstützende Dienstleistungen für die Begleitung Ihres Teams auf dem richtigen Weg zur Implementierung der besten Sicherheitspraktiken und zur Einhaltung der State-of-the-Art-Referenzen.
Für weitere Informationen kontaktieren Sie bitte unser Cyber Security Team
Künstliche Intelligenz in Maschinen
Kamerabasierte Sicherheitssensoren, KI-gestützte Qualitätsprüfung, vorausschauende Wartung und adaptive Regelung halten Einzug in Maschinen. Gewährleistet maschinelles Lernen mit selbstentwickelndem Verhalten eine Sicherheitsfunktion, führt die Maschinenverordnung das Sicherheitsbauteil oder das eingebettete System in Anhang I, Teil A: Eine Bewertung durch eine benannte Stelle ist dann Pflicht.
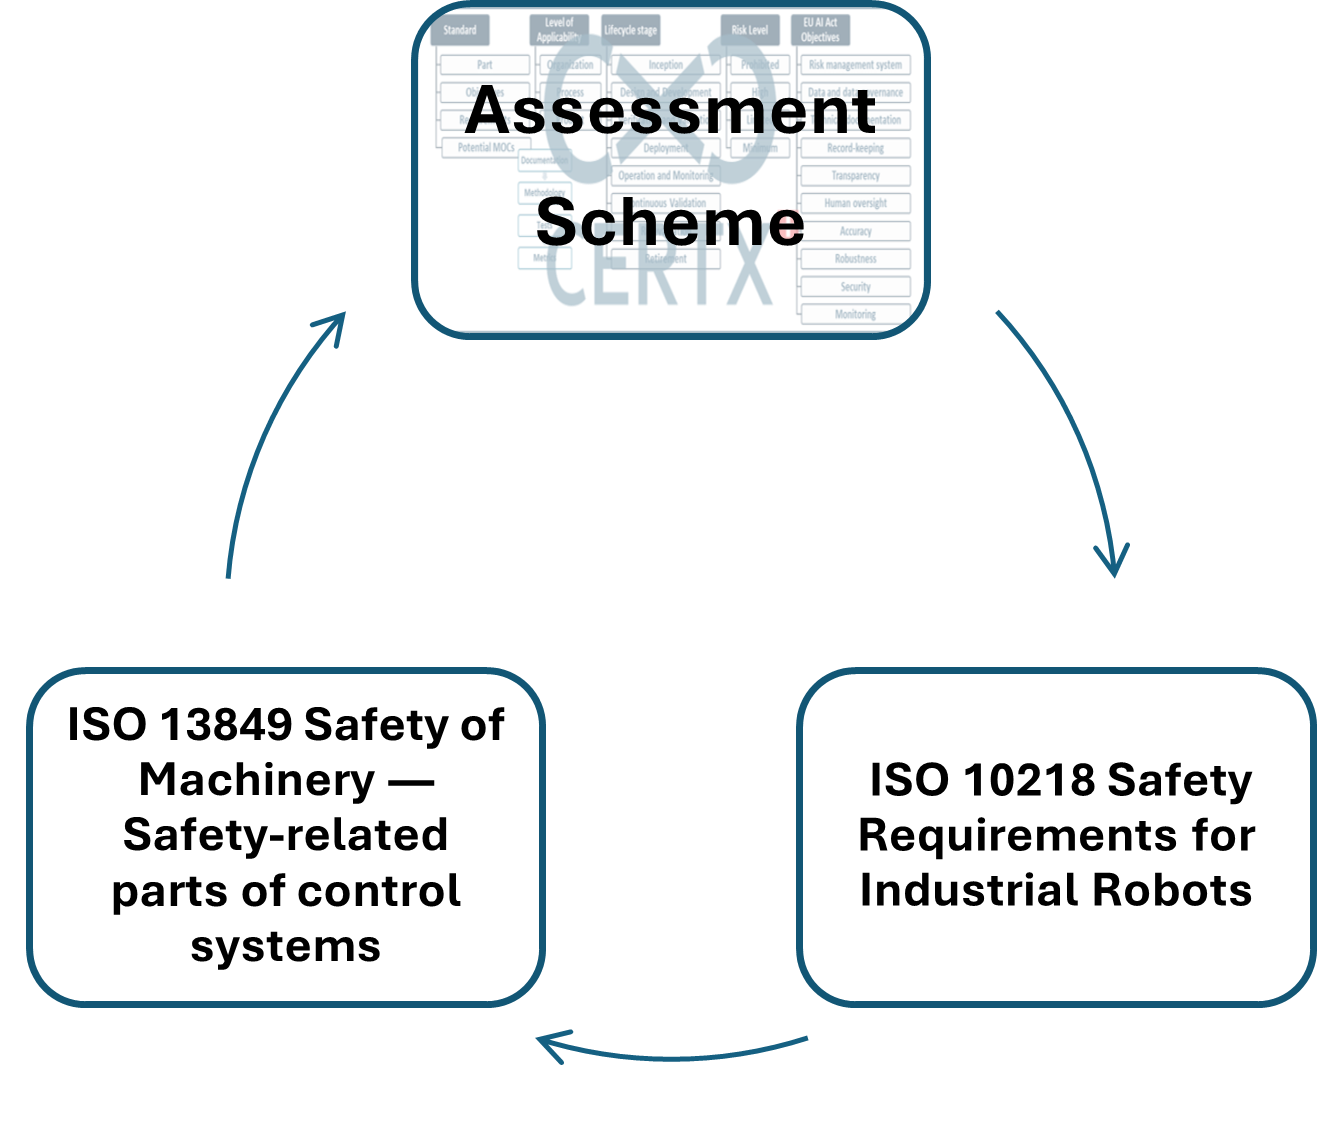
Konformitätsprüfung & Zertifizierung von KI-Komponenten und Prozessen nach ISO/IEC TR 5469 (funktionale Sicherheit und KI), ISO/IEC 24029 (Robustheit), ISO/IEC 5259 (Datenqualität) und ISO/IEC 42001 (KI-Managementsystem), mit dem CertX-Bewertungs- und Zertifizierungsprogramm für KI.
Begleitende Dienstleistungen, damit die KI unter der Kontrolle der Sicherheitsarchitektur bleibt, und zur Vorbereitung auf den EU AI Act und die kommenden KI-Anforderungen an Maschinen.
Ausbildung & Personenzertifizierung
CertX bietet ein Personenzertifizierungsprogramm auf mehreren Kompetenzstufen für Sicherheitsverantwortliche nach IEC 61508 und ISO 13849.
- Kursprogramme:
- IEC 61508 Funktionale Sicherheit – Red Belt
- ISO 13849 Funktionale Sicherheit – Red Belt
- ISA/IEC 62443 Cybersicherheit – Red Belt
- CertX-Experten bieten auch massgeschneiderte Inhouse-Schulungen an, zum Beispiel zur Maschinenverordnung und zur CE-Kennzeichnung.
- Aktuelle Übersicht über Kurse, Orte und Termine.
- Mehr über unser Schulungs- und Personenzertifizierungsverfahren.

Erfahren Sie mehr über unser Bewertungsverfahren oder unser Zertifizierungsverfahren.
Häufige Fragen
Braucht mein Sicherheitsbauteil eine benannte Stelle?
In der Maschinenrichtlinie stehen Schutzeinrichtungen zur Personendetektion und Logikeinheiten für Sicherheitsfunktionen in Anhang IV. Wendet das Produkt harmonisierte Normen vollständig an, die alle relevanten Anforderungen abdecken, können Sie zwischen interner Fertigungskontrolle, EG-Baumusterprüfung und umfassender Qualitätssicherung wählen. Andernfalls ist eine EG-Baumusterprüfung oder umfassende Qualitätssicherung durch eine benannte Stelle Pflicht. Die Maschinenverordnung behält diese Logik für beide Kategorien bei (Anhang I, Teil B).
Was ändert sich mit der Maschinenverordnung (EU) 2023/1230?
Sie gilt ab dem 20. Januar 2027 und ersetzt die Maschinenrichtlinie. Sie ergänzt Anforderungen an sicherheitsbezogene Steuerungen und Software, den Schutz gegen Korrumpierung, autonome mobile Maschinen und die Mensch-Maschine-Interaktion, erlaubt digitale Betriebsanleitungen und verlangt immer eine benannte Stelle für Sicherheitsbauteile und eingebettete Systeme mit selbstentwickelndem maschinellem Lernen, die Sicherheitsfunktionen gewährleisten (Anhang I, Teil A).
Wie läuft eine EG-Baumusterprüfung ab?
Sie reichen die technischen Unterlagen und bei Bedarf ein repräsentatives Muster ein. Wir prüfen die Konstruktion und die Sicherheitsfunktionen anhand der grundlegenden Sicherheits- und Gesundheitsschutzanforderungen und der anwendbaren Normen, führen die nötigen Prüfungen durch oder begleiten sie und stellen die EG-Baumusterprüfbescheinigung aus. Nach der Maschinenrichtlinie lässt der Hersteller ihre Gültigkeit alle fünf Jahre von der benannten Stelle überprüfen.
Gilt der Cyber Resilience Act für Maschinen?
Ja, wenn die Maschine oder Komponente ein Produkt mit digitalen Elementen ist, zum Beispiel mit Netzwerkschnittstellen, Apps oder Fernzugriff. Die Meldepflichten für Schwachstellen und Vorfälle gelten ab 11. September 2026, alle Anforderungen ab 11. Dezember 2027. IEC 62443-4-1 und 62443-4-2 helfen, sichere Entwicklung und Produktsicherheit nachzuweisen.
KONTAKT
Kontaktieren Sie uns für weitere Informationen über unsere Dienstleistungen für Industriemaschinen und Sicherheitsbauteile.