
Produkt-Cybersicherheit in Europa
Produkte entwickeln sich weiter, die Vorschriften auch
Mit der Zunahme von Schadsoftware, Firmware-Schwachstellen und Angriffen auf vernetzte Geräte ist Cybersicherheit zu einem zentralen Thema geworden. Um die Nutzer zu schützen, hat die Europäische Union mehrere Verordnungen erlassen, die die Sicherheit von Produkten und den zugehörigen digitalen Diensten stärken. Sie gelten für alle Produkte, die auf dem EU-Markt bereitgestellt werden, auch für jene von Schweizer Herstellern; die Schweiz übernimmt einen Teil dieser Regeln, zum Beispiel die Cybersicherheitsanforderungen der Funkanlagenrichtlinie.
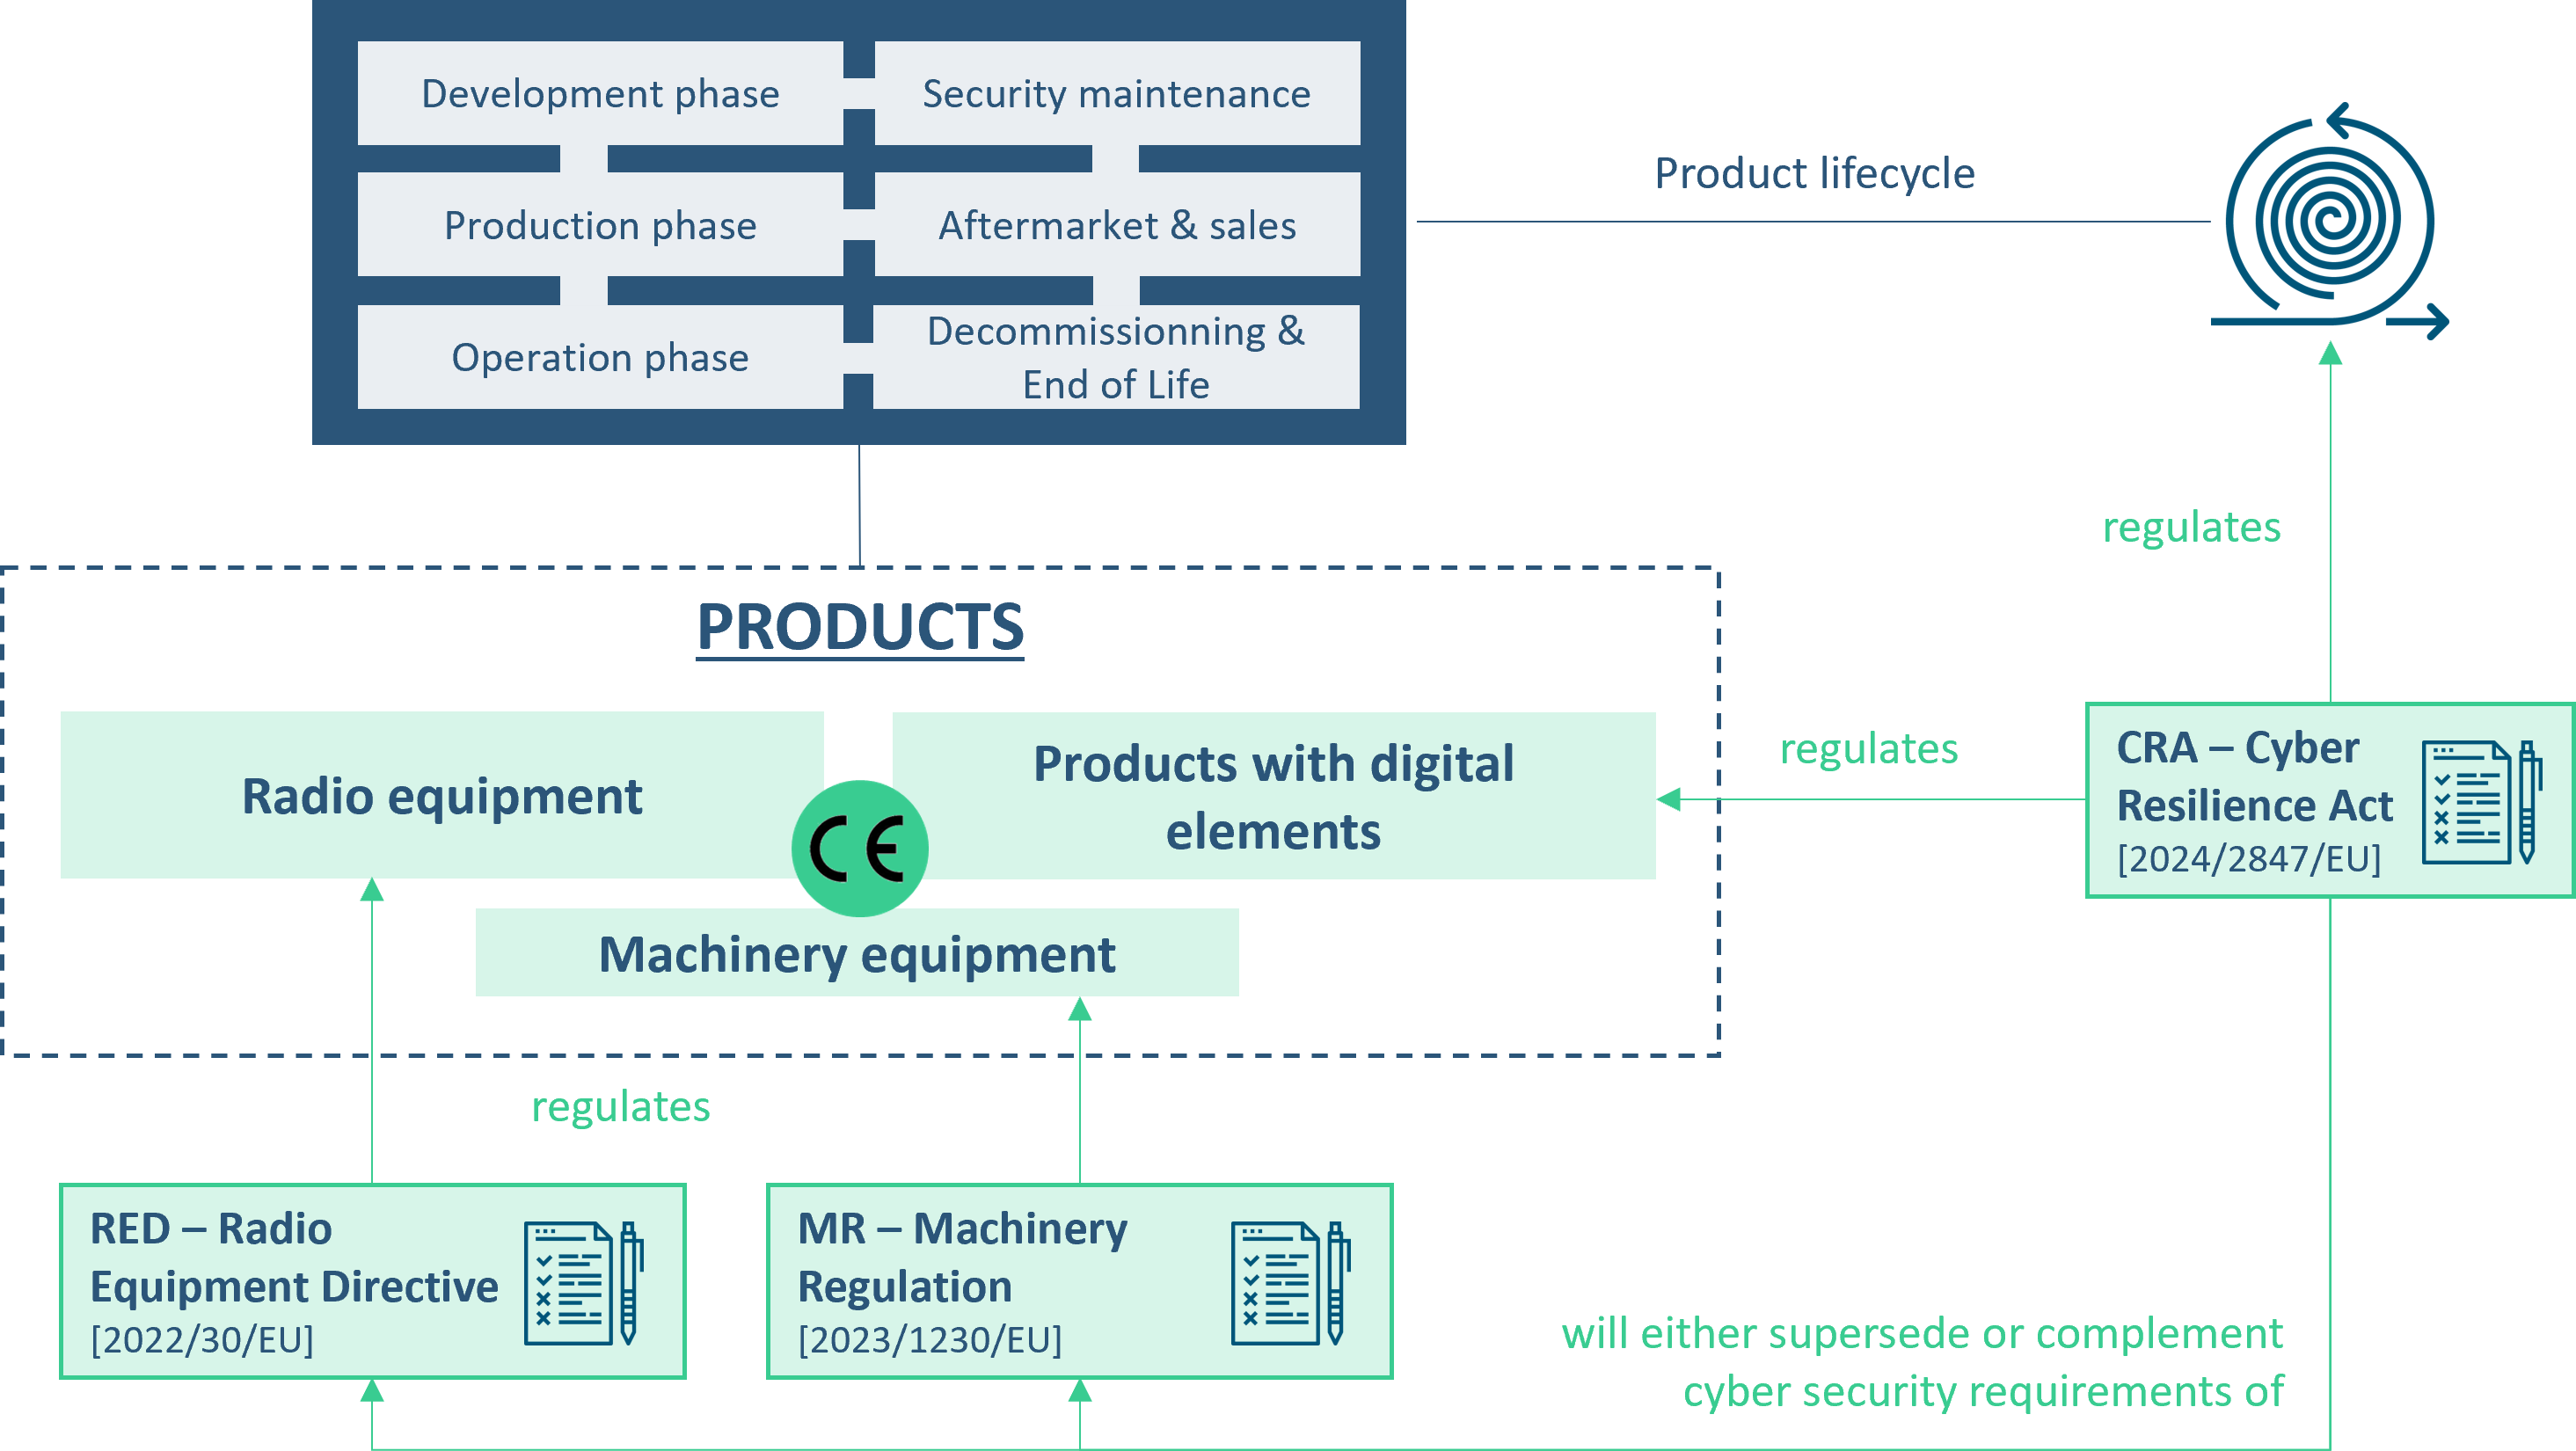
Diese Seite stellt drei Vorschriften vor, die verschiedene Produktarten betreffen: den Cyber Resilience Act (CRA), den delegierten Rechtsakt zur Funkanlagenrichtlinie (RED) und die Maschinenverordnung (MV). Die Grafik unten zeigt ihre Zusammenhänge; der anschliessende Fragebogen hilft Ihnen zu erkennen, welche davon für Ihr Produkt gelten können.
Cybersicherheit
Cyber Resilience Act (CRA)
Die Verordnung (EU) 2024/2847 ist das Kernstück der neuen Cybersicherheitspflichten für Hersteller, Importeure und Händler von Produkten mit digitalen Elementen. Die Meldepflicht für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle gilt seit dem 11. September 2026; alle übrigen Anforderungen, von der sicheren Entwicklung bis zum Schwachstellenmanagement über den gesamten Lebenszyklus, gelten ab dem 11. Dezember 2027.
Funktionale SicherheitCybersicherheit
Funkanlagenrichtlinie (RED) – delegierter Rechtsakt
Die Delegierte Verordnung (EU) 2022/30 ergänzt die Richtlinie 2014/53/EU um Cybersicherheitsanforderungen für Funkanlagen: Schutz der Netze, Schutz personenbezogener Daten und der Privatsphäre sowie Schutz vor Betrug bei Produkten, die Finanztransaktionen abwickeln. Sie gilt seit dem 1. August 2025; die harmonisierten Normen EN 18031-1, -2 und -3 dienen dem Konformitätsnachweis.
Funktionale SicherheitCybersicherheitKI
Maschinenverordnung (MV)
Die Verordnung (EU) 2023/1230 ersetzt die Richtlinie 2006/42/EG und gilt ab dem 20. Januar 2027. Sie ergänzt Anforderungen an sicherheitsrelevante Steuerungen und Software, den Schutz gegen Korrumpierung einschliesslich Cyberangriffen, künstliche Intelligenz und die Mensch-Maschine-Interaktion. Bei der Cybersicherheit greifen ihre Anforderungen mit jenen des CRA ineinander.
Welche Vorschriften gelten für mein Produkt?
Dieser Fragebogen in sechs Schritten gibt Ihnen eine erste Orientierung, welche Vorschriften für Ihr Produkt gelten können. Er ersetzt keine detaillierte Analyse Ihres Falls.
Hinweis: Ein Produkt mit digitalen Elementen ist ein Hardware- oder Softwareprodukt einschliesslich seiner Datenfernverarbeitungslösungen sowie Hardware- oder Softwarekomponenten, die getrennt in Verkehr gebracht werden.
Fragen und Antworten
Ich verkaufe meine Produkte aus der Schweiz: Was muss ich tun?
Der CRA und die anderen EU-Vorschriften gelten für jedes Produkt, das auf dem EU-Markt bereitgestellt wird, unabhängig vom Land des Herstellers. Ein Schweizer Unternehmen, das in die EU exportiert, muss sie daher einhalten. Die Schweiz gleicht ihre Regeln oft an die EU an: So hat sie die Cybersicherheitsanforderungen der Funkanlagenrichtlinie übernommen, die seit dem 1. August 2025 gelten.
Wer sich früh vorbereitet, sichert den Marktzugang und stärkt die Sicherheit seiner Produkte, was Kunden zunehmend erwarten.
Was gilt für Produkte, die bereits auf dem Markt sind?
Die Anforderungen gelten für Produkte, die ab dem Geltungsbeginn der jeweiligen Vorschrift in Verkehr gebracht werden. Ein Produkt, das vor diesem Datum in Verkehr gebracht wurde, unterliegt weiterhin den damals geltenden Regeln, zum Beispiel der Maschinenrichtlinie 2006/42/EG. Jedes neue Exemplar, das nach dem Geltungsbeginn in Verkehr gebracht wird, muss dagegen die neuen Anforderungen erfüllen. Beim CRA gilt die Meldepflicht seit dem 11. September 2026 für alle betroffenen Produkte, auch für früher in Verkehr gebrachte. Beginnen Sie jetzt mit der Umsetzung, um rechtzeitig bereit zu sein.
Muss ich mehrere Vorschriften einhalten?
Ja, je nach Art und Funktionen Ihres Produkts. Eine Maschine mit digitalen Elementen kann sowohl unter die Maschinenverordnung als auch unter den CRA fallen; eine vernetzte Funkanlage fällt zusätzlich unter die RED. Betreibt Ihr Kunde kritische Infrastruktur, muss er zudem die NIS2-Richtlinie einhalten und wird von Ihnen Nachweise verlangen.
Da sich diese Geltungsbereiche überschneiden, vermeidet eine Anwendbarkeitsanalyse zu Projektbeginn doppelte Arbeit. Unsere Fachleute helfen Ihnen, einen gemeinsamen Ansatz für alle Anforderungen festzulegen.
Fallen Software und SaaS unter den CRA?
Software, die als Produkt in Verkehr gebracht wird, zum Beispiel eine App oder Firmware, fällt unter den CRA. Ein rein aus der Ferne erbrachter Dienst (SaaS) ist kein Produkt und fällt eher unter die NIS2-Richtlinie. Eine Datenfernverarbeitungslösung, die ein Produkt für seine Funktionen benötigt, etwa das Cloud-Backend eines vernetzten Geräts, gehört hingegen zum Produkt und fällt in den Geltungsbereich des CRA.
Für eine Analyse Ihres Falls kontaktieren Sie unsere Fachleute.
So unterstützt Sie CertX
Unsere Cybersicherheitsfachleute begleiten Sie auf dem Weg zur Konformität:
- Anwendbarkeits- und Gap-Analyse: die geltenden Vorschriften bestimmen und Ihren aktuellen Stand anhand ihrer Anforderungen bewerten.
- Schulung: Ihre Führungskräfte und Ingenieure sensibilisieren und schulen, zum Beispiel mit unseren Red-Belt-Kursen zu IEC 62443 und der CRA-Schulung der SGS Academy.
- Vorbereitung auf die Konformitätsbewertung: Ihr Produkt einstufen und die technische Dokumentation und Nachweise für die CE-Kennzeichnung vorbereiten.
- Bewertung und Zertifizierung: Ihre Produkte und Prozesse nach anerkannten Normen wie IEC 62443-4-1, IEC 62443-4-2 und EN 18031 bewerten und zertifizieren.
Schreiben Sie uns an cybersecurity@certx.com oder besuchen Sie unsere Cybersecurity-Seite.