
La cybersécurité des produits en Europe
Les produits évoluent, les règlements aussi
La cybersécurité est devenue un enjeu majeur face aux logiciels malveillants, aux vulnérabilités des micrologiciels et aux attaques contre les objets connectés. Pour protéger les utilisateurs, l’Union européenne a adopté plusieurs règlements qui renforcent la sécurité des produits et des services numériques associés. Ils s’appliquent à tous les produits mis sur le marché de l’UE, y compris ceux des fabricants suisses ; la Suisse reprend certaines de ces règles, par exemple les exigences de cybersécurité de la directive sur les équipements radio.
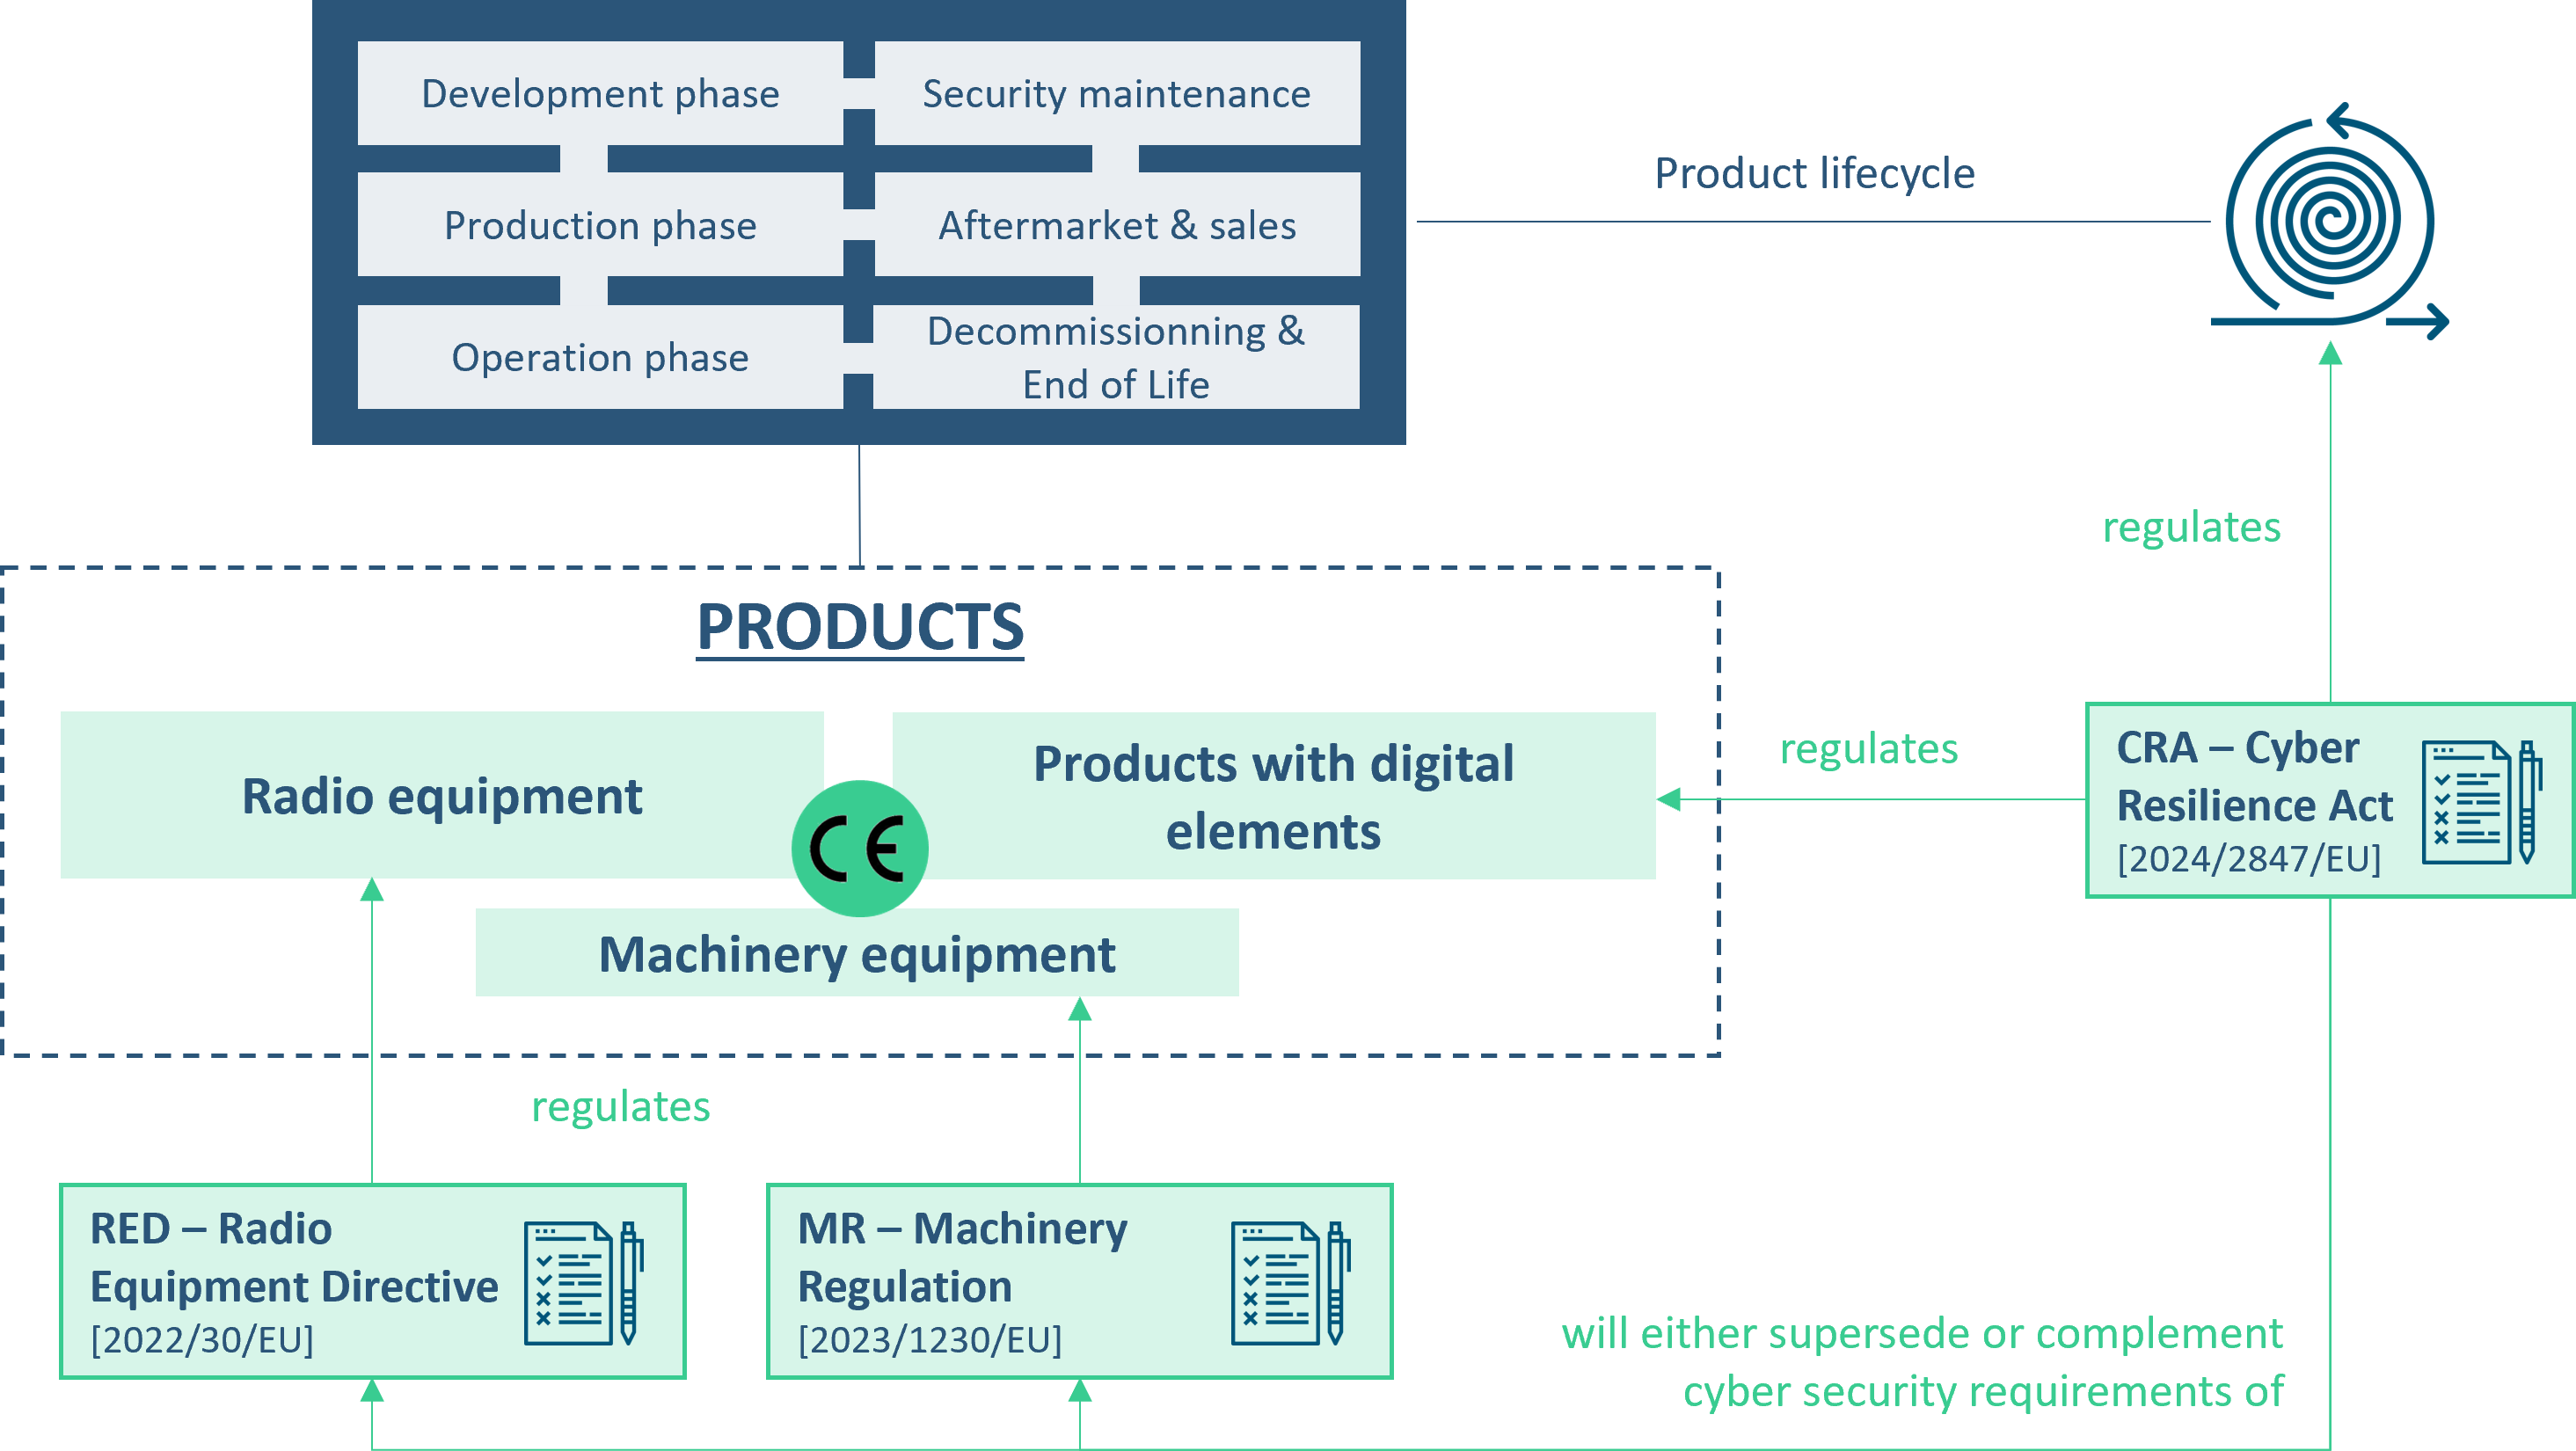
Cette page présente trois règlements qui concernent différents types de produits : le règlement sur la cyberrésilience (CRA), l’acte délégué de la directive sur les équipements radio (RED) et le règlement Machines (MR). Le schéma ci-dessous montre leurs liens ; le questionnaire qui suit vous aide à identifier ceux qui peuvent s’appliquer à votre produit.
Cybersécurité
Cyber Resilience Act (CRA)
Le règlement (UE) 2024/2847 est le cœur des nouvelles obligations de cybersécurité pour les fabricants, importateurs et distributeurs de produits comportant des éléments numériques. Le signalement des vulnérabilités activement exploitées et des incidents graves s’applique depuis le 11 septembre 2026 ; toutes les autres exigences, du développement sécurisé à la gestion des vulnérabilités sur tout le cycle de vie, s’appliquent à partir du 11 décembre 2027.
Sécurité fonctionnelleCybersécurité
Directive Équipements radio (RED) – acte délégué
L’acte délégué (UE) 2022/30 ajoute des exigences de cybersécurité à la directive 2014/53/UE pour les équipements radio : protection des réseaux, des données personnelles et de la vie privée, et prévention de la fraude pour les produits qui traitent des transactions financières. Il s’applique depuis le 1er août 2025 ; les normes harmonisées EN 18031-1, -2 et -3 permettent de démontrer la conformité.
Sécurité fonctionnelleCybersécuritéIA
Règlement Machines (MR)
Le règlement (UE) 2023/1230 remplace la directive 2006/42/CE et s’applique à partir du 20 janvier 2027. Il ajoute des exigences sur les systèmes de commande et les logiciels liés à la sécurité, la protection contre la corruption, y compris les cyberattaques, l’intelligence artificielle et l’interaction homme-machine. Pour la cybersécurité, ses exigences s’articulent avec celles du CRA.
Quels règlements s’appliquent à mon produit ?
Ce questionnaire en six étapes vous donne une première orientation sur les règlements qui peuvent s’appliquer à votre produit. Il ne remplace pas une analyse détaillée de votre cas.
Note : un produit comportant des éléments numériques est un produit matériel ou logiciel, y compris ses solutions de traitement de données à distance, ainsi que les composants matériels ou logiciels mis sur le marché séparément.
Questions et réponses
Je vends mes produits depuis la Suisse : que dois-je faire ?
Le CRA et les autres règlements de l’UE s’appliquent à tout produit mis sur le marché de l’UE, quel que soit le pays du fabricant. Une entreprise suisse qui exporte vers l’UE doit donc s’y conformer. La Suisse aligne souvent sa réglementation sur celle de l’UE : elle a par exemple repris les exigences de cybersécurité de la directive sur les équipements radio, applicables depuis le 1er août 2025.
S’y préparer tôt garantit l’accès au marché et renforce la sécurité de vos produits, un argument de plus en plus attendu par vos clients.
Qu'en est-il des produits déjà sur le marché ?
Les exigences s’appliquent aux produits mis sur le marché à partir de la date d’application de chaque règlement. Un produit mis sur le marché avant cette date reste soumis aux règles en vigueur à ce moment-là, par exemple la directive Machines 2006/42/CE. Chaque nouvel exemplaire mis sur le marché après la date d’application doit en revanche respecter les nouvelles exigences. Pour le CRA, l’obligation de signalement s’applique depuis le 11 septembre 2026 à tous les produits concernés, y compris ceux mis sur le marché auparavant. Commencez votre mise en conformité dès maintenant pour être prêt à temps.
Dois-je respecter plusieurs règlements ?
Oui, selon la nature et les fonctions de votre produit. Une machine comportant des éléments numériques peut relever à la fois du règlement Machines et du CRA ; un équipement radio connecté relève aussi de la directive RED. Si votre client exploite une infrastructure critique, il doit en outre respecter la directive NIS2 et vous demandera des garanties.
Comme ces champs d’application se recoupent, une analyse d’applicabilité au début du projet évite les doublons. Nos experts vous aident à définir une approche commune pour l’ensemble des exigences.
Les logiciels et le SaaS sont-ils couverts par le CRA ?
Les logiciels mis sur le marché comme produits, par exemple une application ou un micrologiciel, sont couverts par le CRA. Un service purement fourni à distance (SaaS) n’est pas un produit et relève plutôt de la directive NIS2. En revanche, une solution de traitement de données à distance indispensable au fonctionnement d’un produit, comme l’application cloud d’un objet connecté, fait partie de ce produit et entre dans le champ du CRA.
Pour une analyse de votre cas, contactez nos experts.
CertX vous accompagne
Nos experts en cybersécurité vous accompagnent dans votre mise en conformité :
- Analyse d’applicabilité et d’écarts : identifier les règlements qui s’appliquent et évaluer votre situation par rapport à leurs exigences.
- Formation : sensibiliser et former vos managers et ingénieurs, par exemple avec nos cours Red Belt IEC 62443 et la formation CRA de SGS Academy.
- Préparation à l’évaluation de la conformité : classer votre produit, préparer la documentation technique et les preuves pour le marquage CE.
- Évaluation et certification : évaluer et certifier vos produits et processus selon des normes reconnues comme IEC 62443-4-1, IEC 62443-4-2 et EN 18031.
Écrivez-nous à cybersecurity@certx.com ou consultez notre page Cybersécurité.